AI compliance: goed, snel, goedkoop
Verzamel bewijs voor naleving van de AI-verordening en de AVG met minimale moeite. Vragen zijn opgesteld in samenwerking met domeinexperts en zijn beschikbaar in begrijpelijke taal (zonder jargon). Optionele AI-ondersteuning bij het invullen van vragenlijsten. 100% EU hosting.
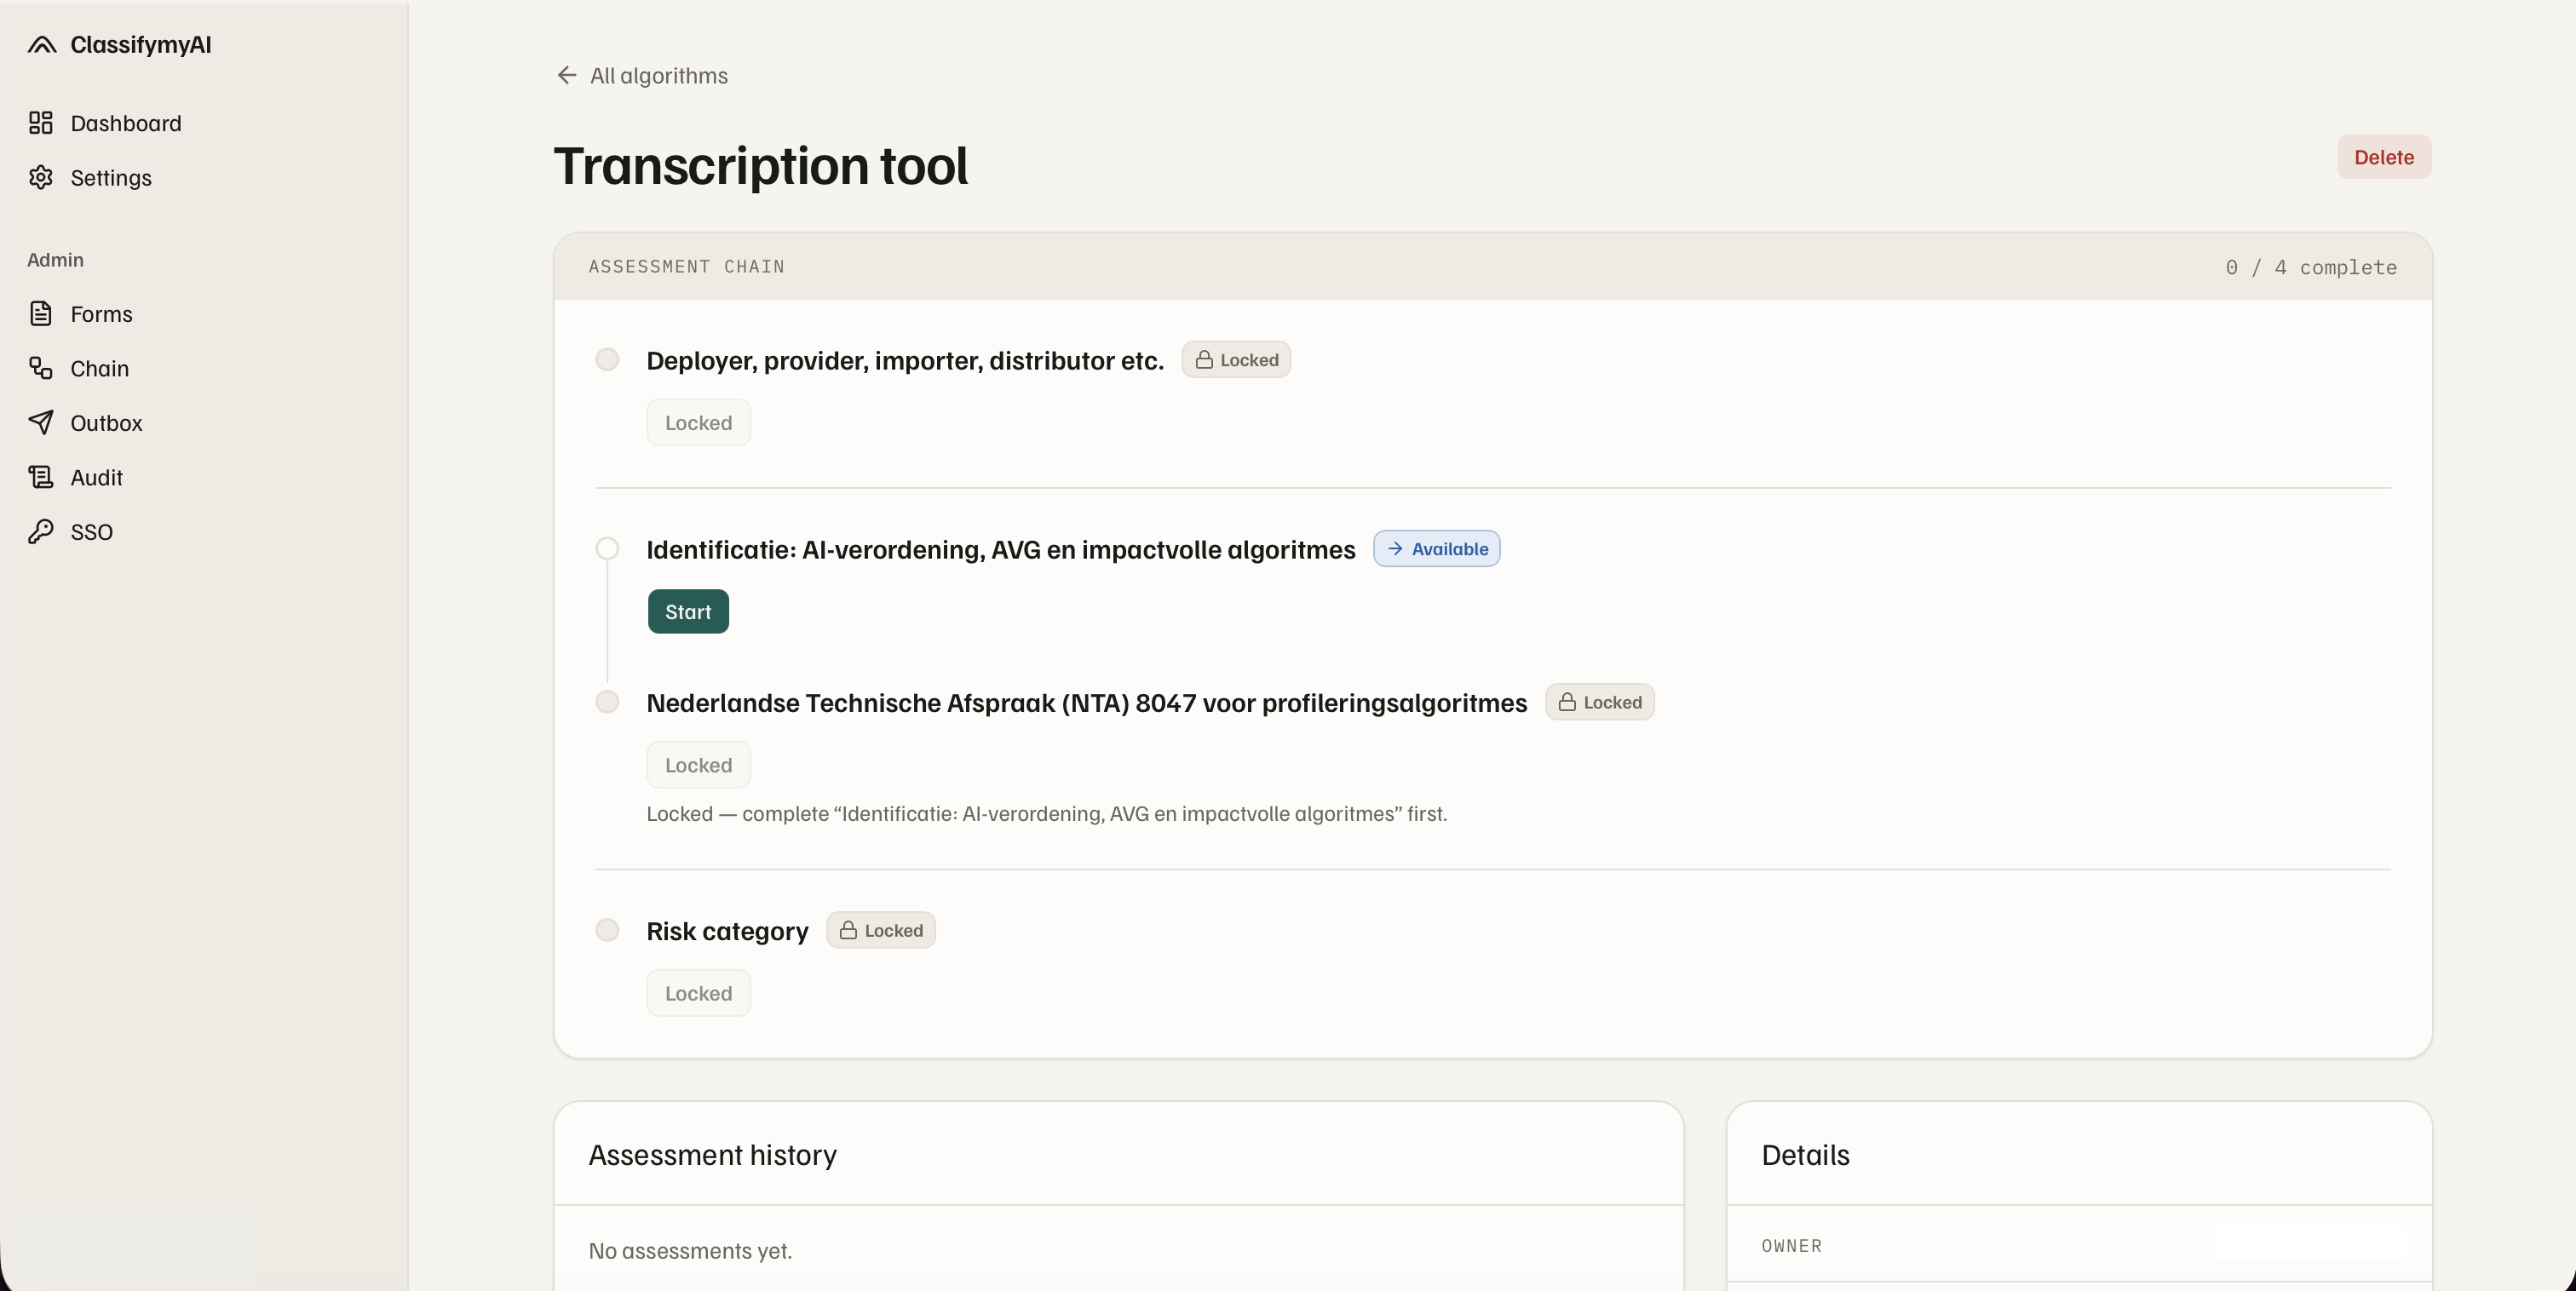
Eenvoudige AI compliance
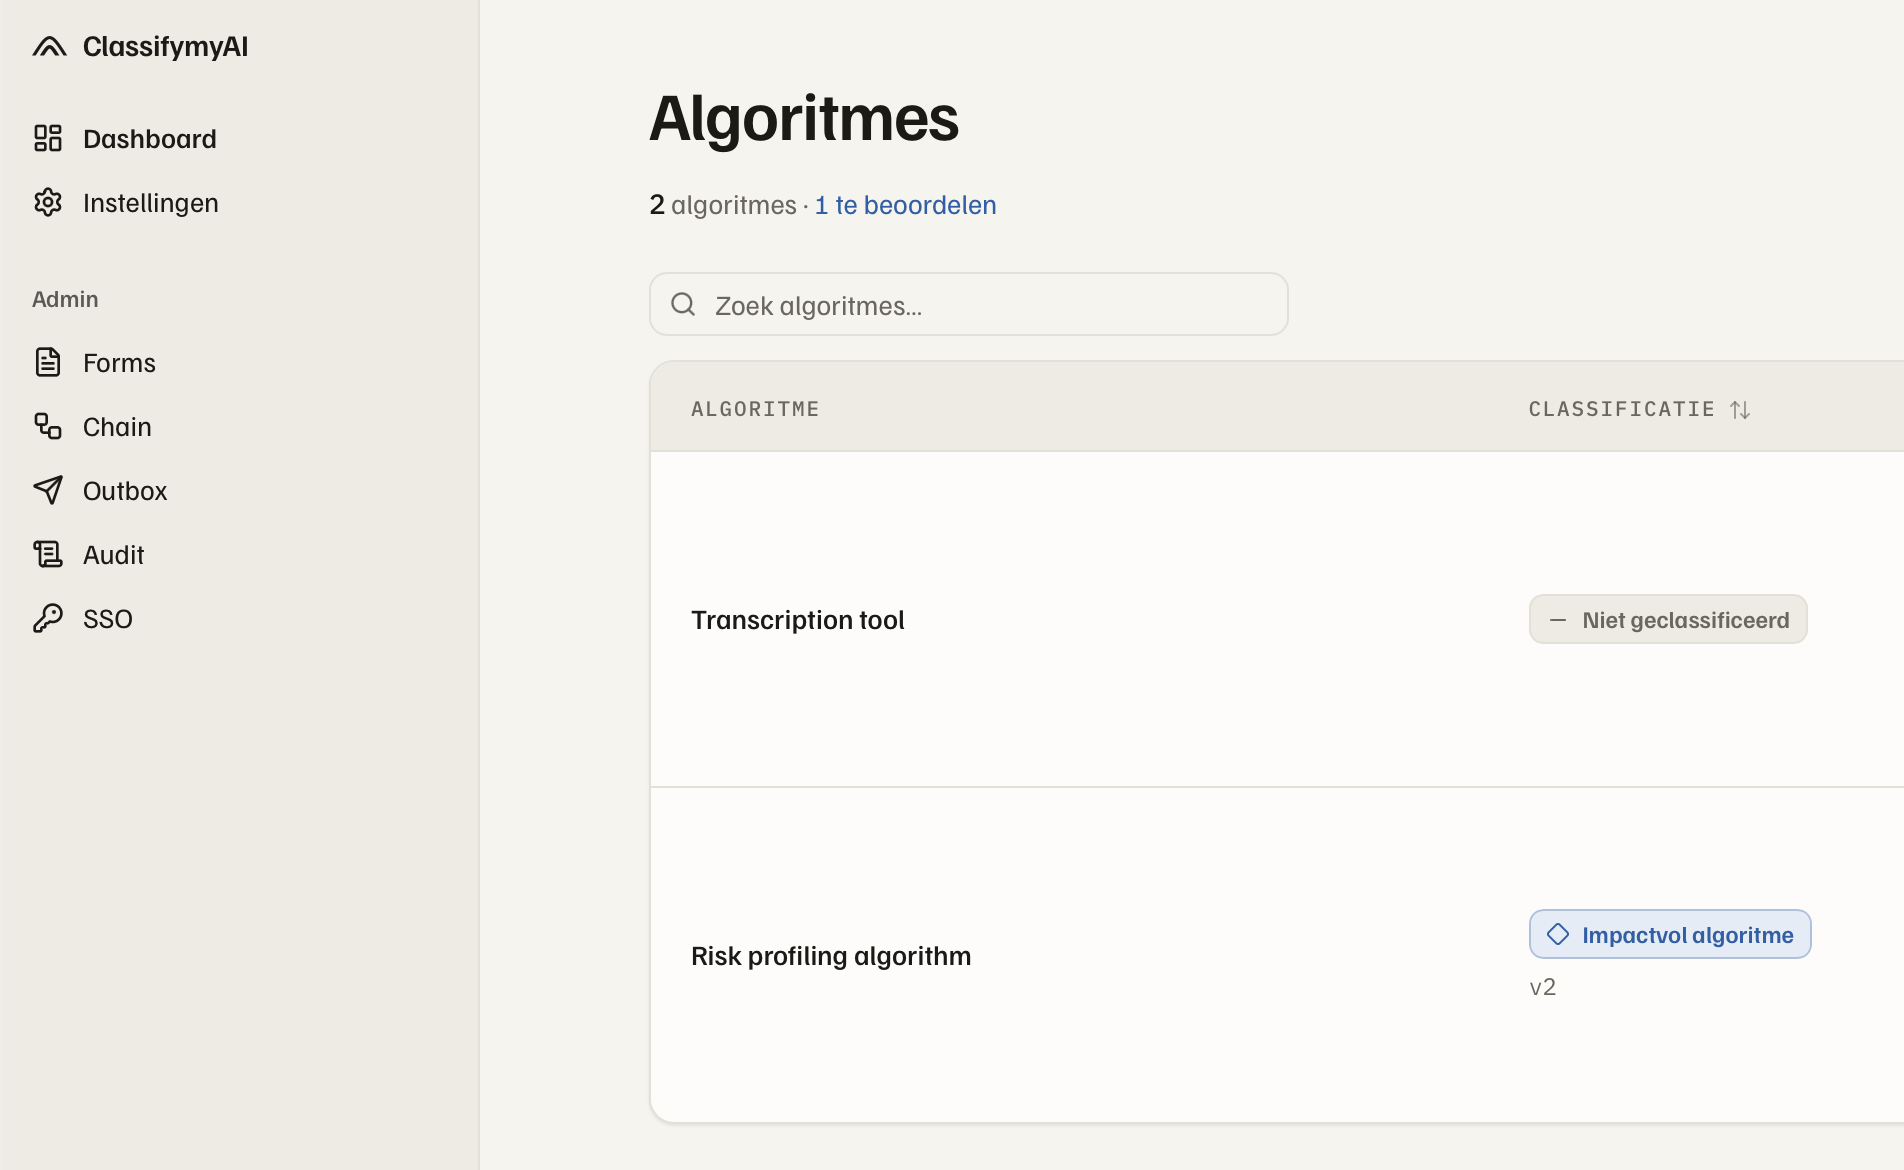
Inventaris: leg vast wat u gebruikt
Eén overzicht van elke toepassing die uw organisatie gebruikt: naam, eigenaar, wat het doet en de compliance status.
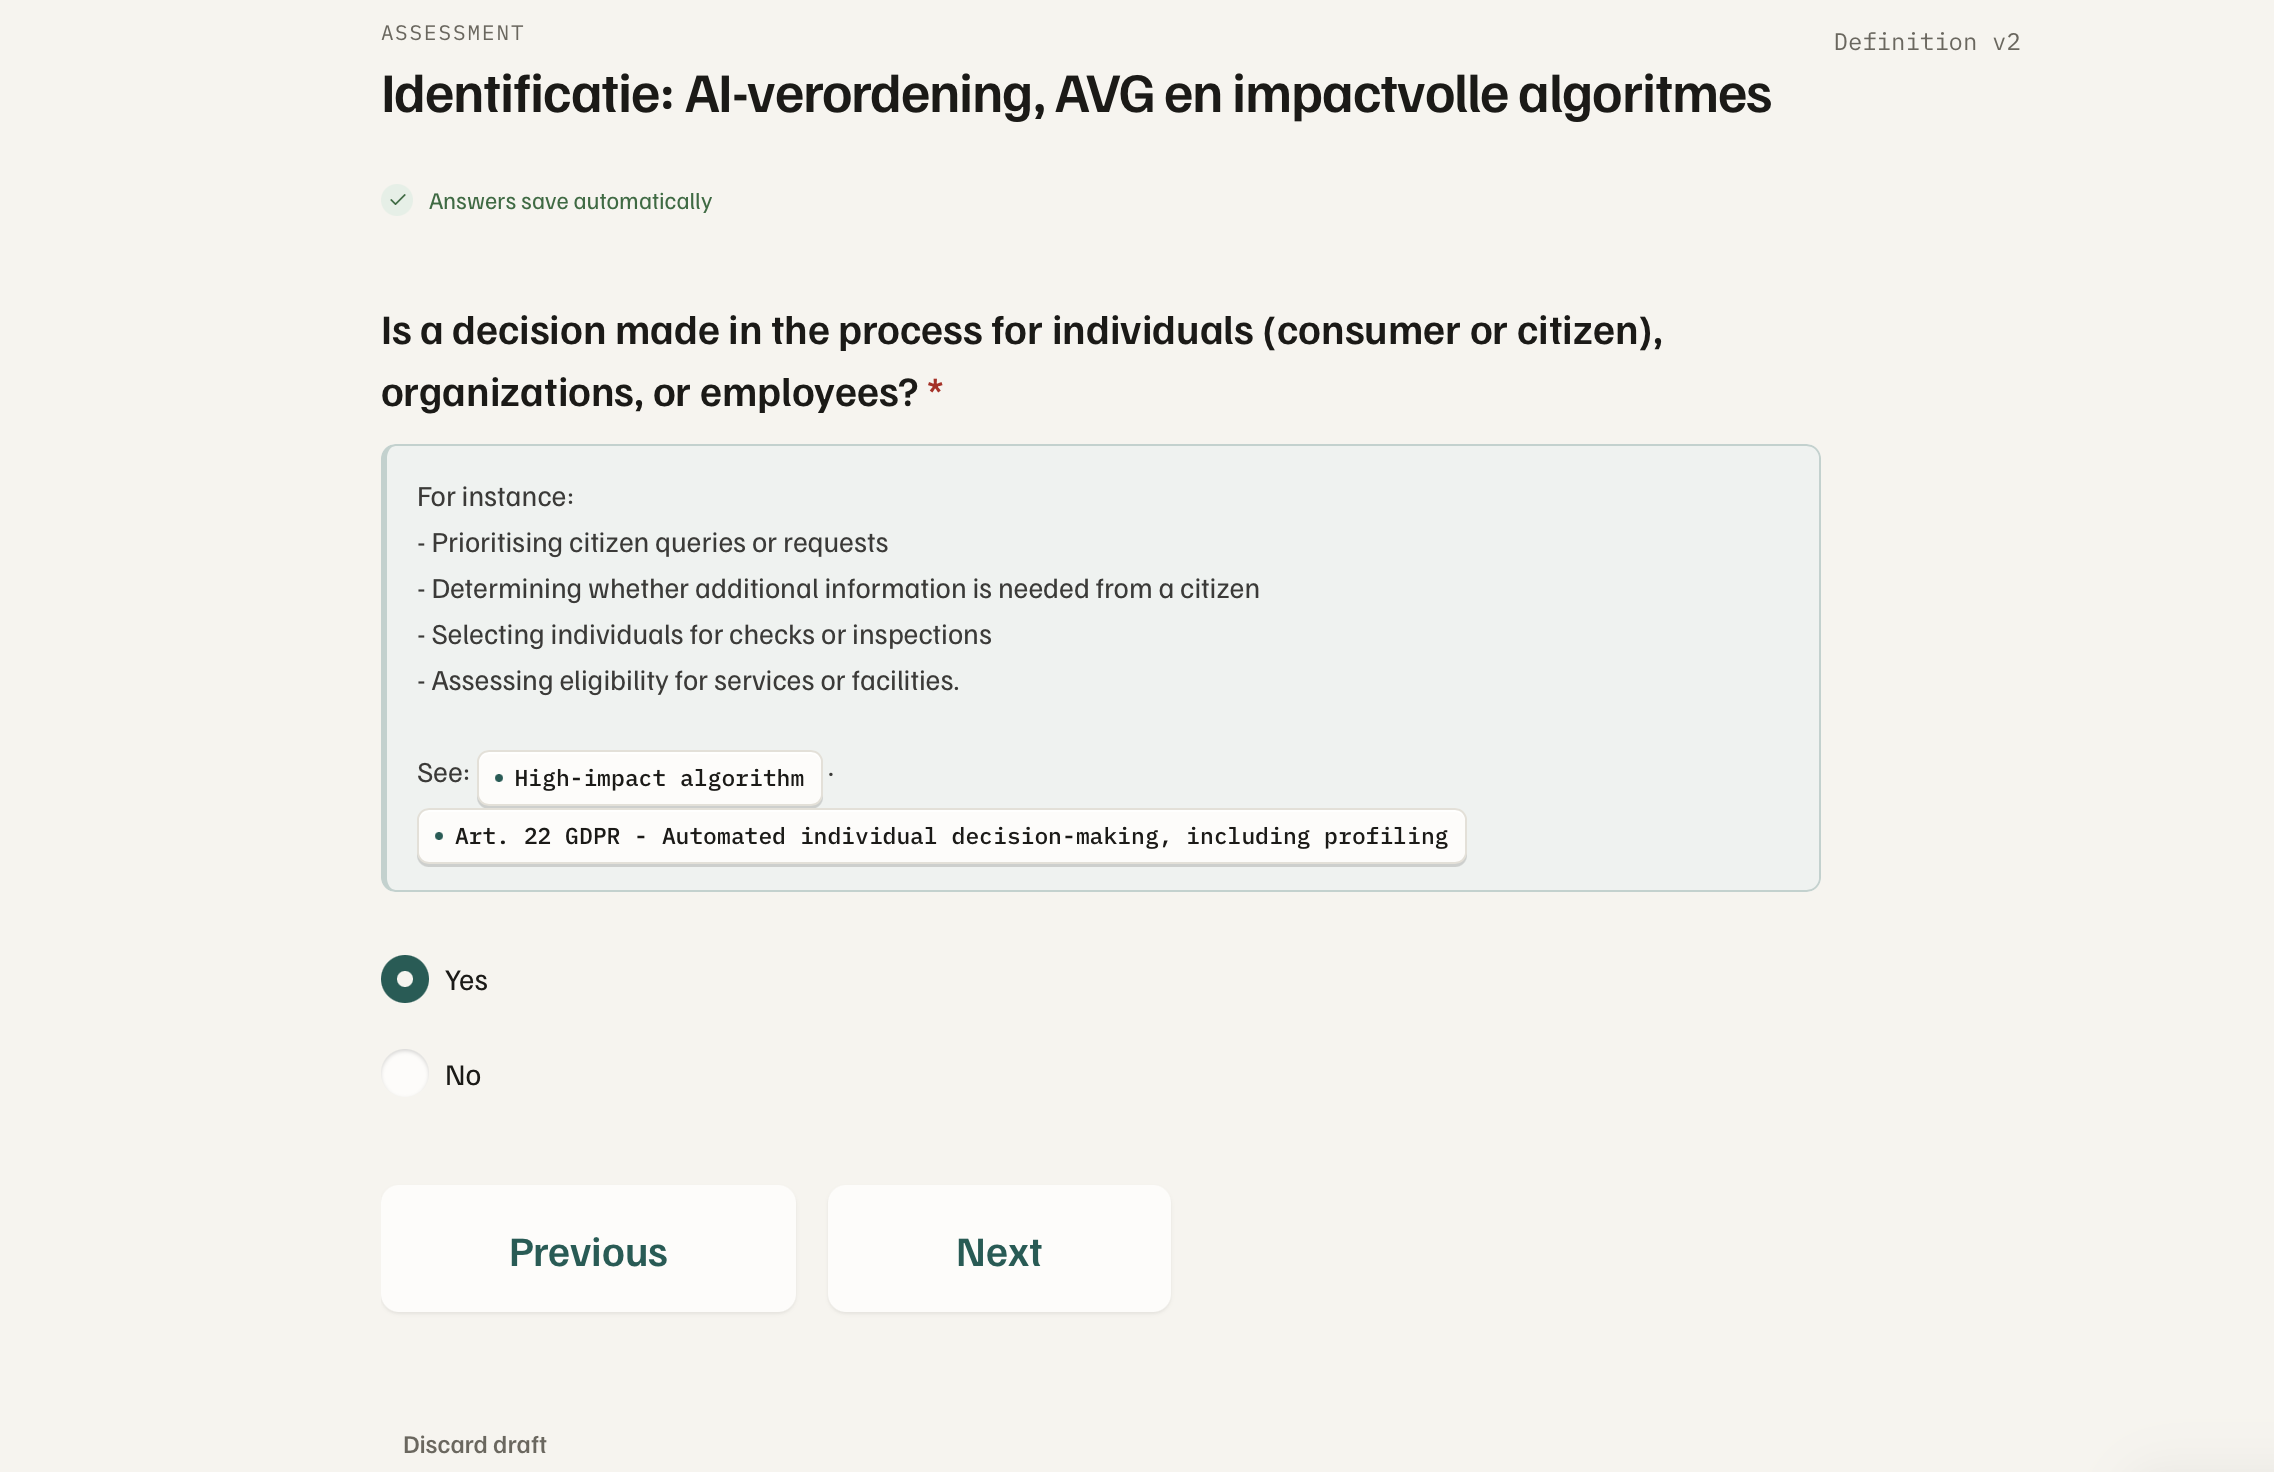
Slimme vragenlijsten en templates
Bepaal eerst onder welke wet- en regelgeving een toepassing valt (AI-verordening, AVG, NIS2). Maak daarna gebruik van templates die compliance vereenvoudigen met behulp van AI support.
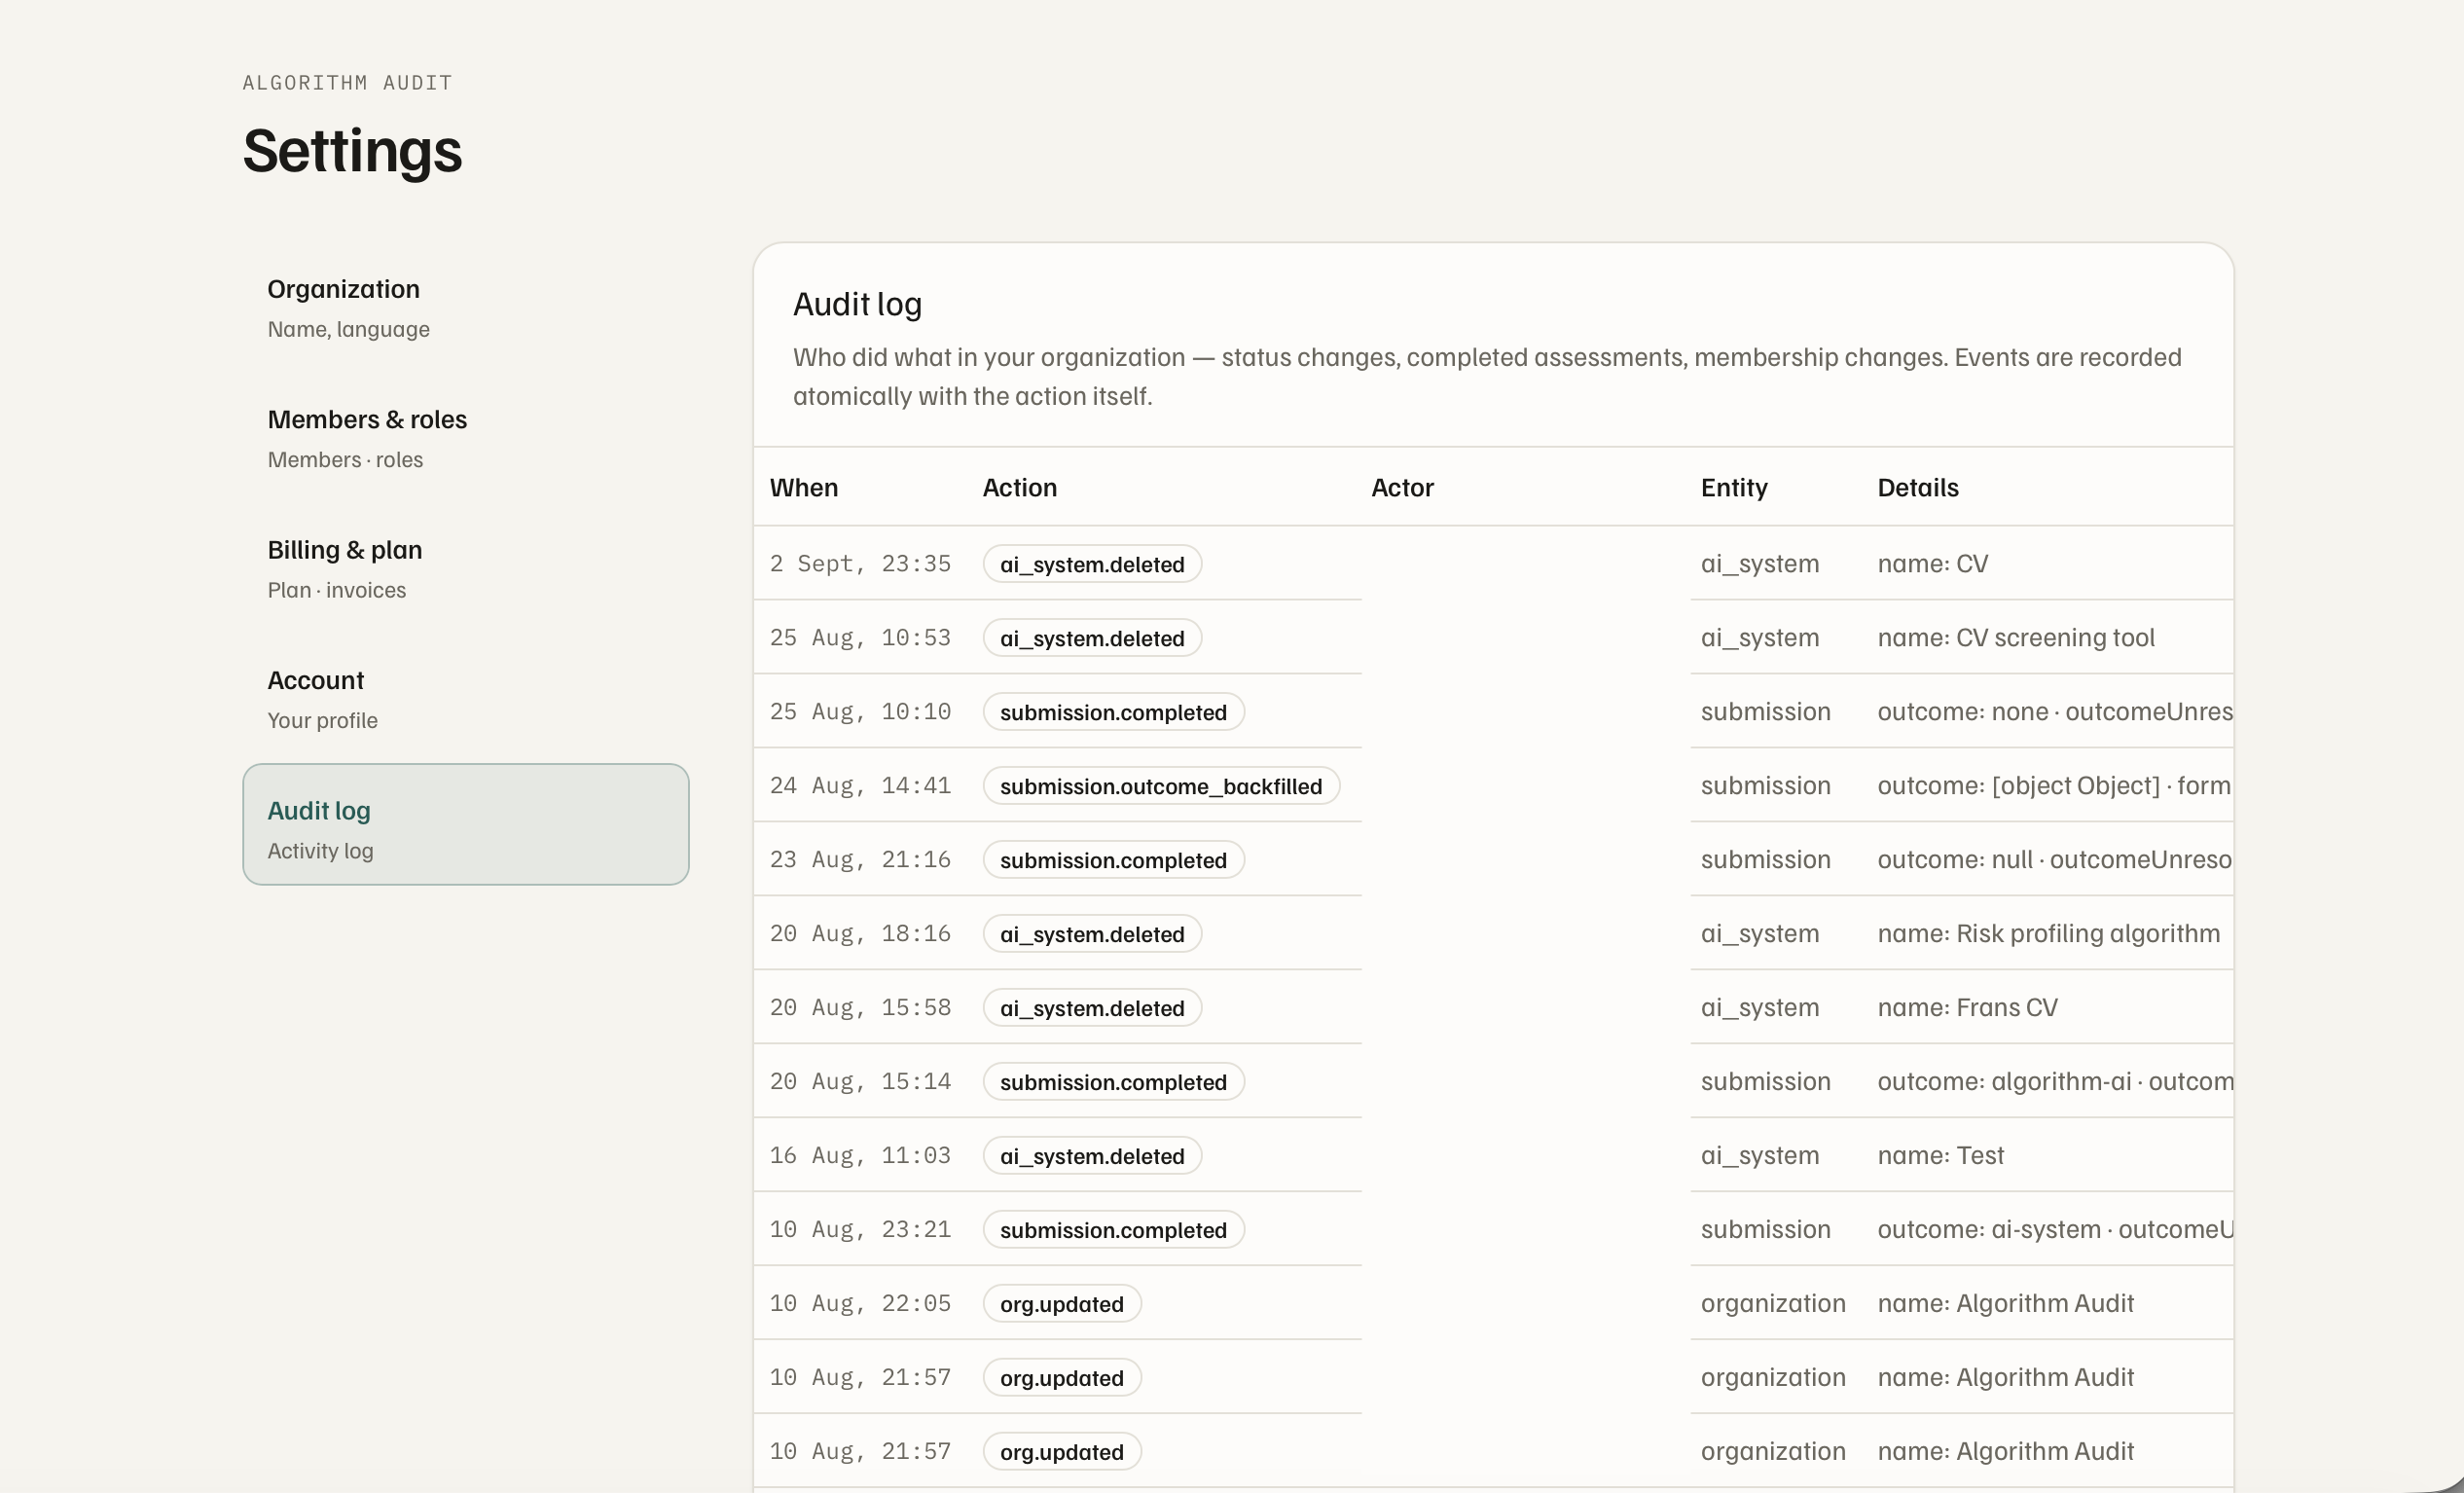
Compliance bewijs dat u kunt delen
Elke afgeronde vragenlijst krijgt een versienummer, tijdstempel en kan als pdf geëxporteerd worden. Klaar voor een interne of externe audit.
Eén tool, meerdere beleidskaders
Ondersteunde functionaliteiten:
AI-systeem definitie (vast te stellen in max. 3 vragen)
Rol en status (aanbieder, gebruiksverantwoordelijke, in gebruik, in ontwikkeling etc.)
Risicocategorie (hoogrisico of anders)
Transparantievereisten (art. 50 watermerk etc.)
Verplichtingen (per rol, status en risicocategorie)
RisicomanagementstandaardBinnenkort
Ondersteunde functionaliteiten:
Persoonsgegevens
Profilering
Volledig geautomatiseerde besluitvorming
Register van verwerkingsactiviteiten
Pre-DPIA-scanBinnenkort
DPIA-templateBinnenkort
Ondersteunde functionaliteiten:
Categorie A, B, C, D Handreiking Algoritmeregister
Registratie in het landelijke Algoritmeregister (voor overheidsorganisaties)Binnenkort
Ondersteunde functionaliteiten:
Toepassingsgebied (essentiële of belangrijke entiteit, sector en omvangdrempels)Binnenkort
Maatregelen voor risicobeheer op cyberbeveiligingBinnenkort
Meldplicht incidenten (vroegtijdige waarschuwing binnen 24 uur, melding binnen 72 uur)Binnenkort
Zorgplicht bestuursorgaan (goedkeuring, toezicht en training)Binnenkort
Ontwikkeld in samenwerking met Algorithm Audit
De vragenlijsten zijn ontwikkeld en getest samen met Algorithm Audit – een Europees kennisplatform voor de verantwoorde inzet van AI.
De vragenlijsten zijn online beschikbaar en worden onderworpen aan community feedback. Hierdoor zijn de vragenlijsten kloppend en up to date.
Wat de tool nu kan, en wat er aankomt
Overzicht van (binnenkort) beschikbare functionaliteiten. Het platform wordt continu verbeterd door middel van feedback van onze launching spartners.
Dynamische vragenlijsten
Gestandaardiseerde vragenlijsten ondersteunen geharmoniseerde en schaalbare AI governance binnen uw organisatie. De vragenlijsten zijn dynamisch, waardoor moeite wordt geminimaliseerd om compliancevereisten te identificeren voor verschillende wettelijke kaders, momenteel de AI-verordening en de AVG (en binnenkort NIS2 en ISO). Eerste-lijns product owners vullen de vragenlijst in, tweedelijns compliance experts reviewen de gegeven antwoorden. Gezamenlijk bouwen ze een dossier op met bewijs voor wettelijke naleving.
Compliance-templates
Zodra is vastgesteld onder welke wettelijke kaders toepassingen vallen, zijn er templates beschikbaar om aan de compliance-vereisten te voldoen. De templates zijn gebaseerd aan op state-of-the-art materialen beschikbaar voor naleving van de AI-verordening en de AVG, onder meer:
- Data Protection Impact Assessment (DPIA)
- Kwaliteitsvereisten voor datasets, prestatie- en robuustheidsspecificaties
- Biasanalyse en menselijk toezicht
- Risico- en kwaliteitsmanagement
- Cybersecurityspecificaties.
Modeldocumentatie en logging zijn ingebouwde functionaliteiten van het platform.
Auditlogs en export
Afgeronde vragenlijsten kunnen per vragenlijst geëxporteerd worden als CSV en PDF als compliance bewijs. Een export van de gehele organisatie is beschikbaar in JSON-format, waarin de volgende aspecten zijn opgenomen:
- Alle registraties
- Ingevulde vragenlijsten per registratie, inclusief versiegeschiedenis
- Compliance-reviewstatus per registratie
- Volledige auditlog van platformgebruik.
Kruisverbanden
De AVG en AI-verordening bevatten overeenkomsten, onder meer op het gebied van profilering, menselijk toezicht en het registreren van toepassingen (register van verwerkingsactiviteiten). Onze vragenlijsten zijn dynamisch gekoppeld, zodat input voor het ene wettelijke kader gebruikt wordt om aan vereisten te voldoen uit het andere wettelijke kader. De tool geeft automatisch aan wanneer een wijziging in de ene vragenlijst een herziening van een andere vragenlijst vereist.
Filteren en dashboarding
Registraties kunnen doorzocht worden door middel van filters die per organisatie aangepast kunnen worden. Een dashboard biedt een overzicht van iedere compliance journey.
Samenwerken en notities
BinnenkortTag en wijs vragen toe aan collega’s door. Zij ontvangen automatisch een bericht in hun mailbox. Of vraag online support aan van het ClassifymyAI-team voor specifieke vragen. Notities onder een vraag leggen vast waarom een antwoord is gegeven, zodat de onderbouwing gereviewed kan worden en blijft bestaan als degene die het invulde vertrekt.
Sectorprofielen
BinnenkortSnellere routes door de hoogrisicovragenlijst voor AI-systemen per sector, bijvoorbeeld HR, onderwijs of financiële dienstverlening.
AI-ondersteuning
BinnenkortVoorgestelde antwoorden op basis van wat u heeft ingevuld en de documentatie die u uploadt, zoals bestaande modeldocumentatie of een beschikbare Data Protection Impact Assessment (DPIA).
Monitoring van applicaties in productie
BinnenkortAPI-integratie met de monitoring die u al gebruikt voor applicaties in productie, van GitHub-triggers tot waarschuwingen over modelprestaties en drift.
Herinneringen voor herbeoordeling
BinnenkortPeriodieke herinneringen om te controleren of een afgeronde vragenlijst nog actueel is.
Bereid uw organisatie voor op de deadline van 2 december 2027 voor hoog-risico AI-systemen
Maak vandaag nog gebruik van ClassifymyAI.
of mail naar beta at classifymyai.com